· Bezpieczeństwo · 6 min czytania
Aplikacje firm trzecich w Google Workspace kontroluje się w dwóch miejscach
Lista dozwolonych aplikacji w Marketplace nie zatrzymuje programu, któremu pracownik dał dostęp do poczty przy logowaniu przez Google. Gdzie ustawić oba.
Do kont pracowników firmy, która pracuje w Google Workspace od kilku lat, jest zwykle podłączonych kilka aplikacji firm trzecich: narzędzie do zadań, podpis elektroniczny, CRM, program do faktur. Większość trafiła tam bez udziału administratora. Pracownik zainstalował dodatek albo kliknął „Zaloguj się przez Google” i zaakceptował ekran zgody.
Na tym ekranie aplikacja prosi o konkretne zakresy dostępu, na przykład o odczyt całej skrzynki albo wszystkich plików na Dysku. Zgodę wyraża jedna osoba, ale dotyczy ona danych firmy: korespondencji z klientami, umów, dokumentów kadrowych.
6 października Google ogłosiło aplikację, która tworzy karty Trello z wiadomości w Google Chat i z e-maili. Ogłoszenie opisuje dwie drogi instalacji: administrator instaluje ją za użytkowników albo użytkownik sam, o ile administrator na to pozwala. To „o ile pozwala” dotyczy jednego z dwóch ustawień, które decydują o dostępie aplikacji firm trzecich do danych.
Dwa ustawienia w konsoli administracyjnej
Google Workspace rozdziela tę kontrolę na dwa miejsca, opisane w osobnych artykułach pomocy:
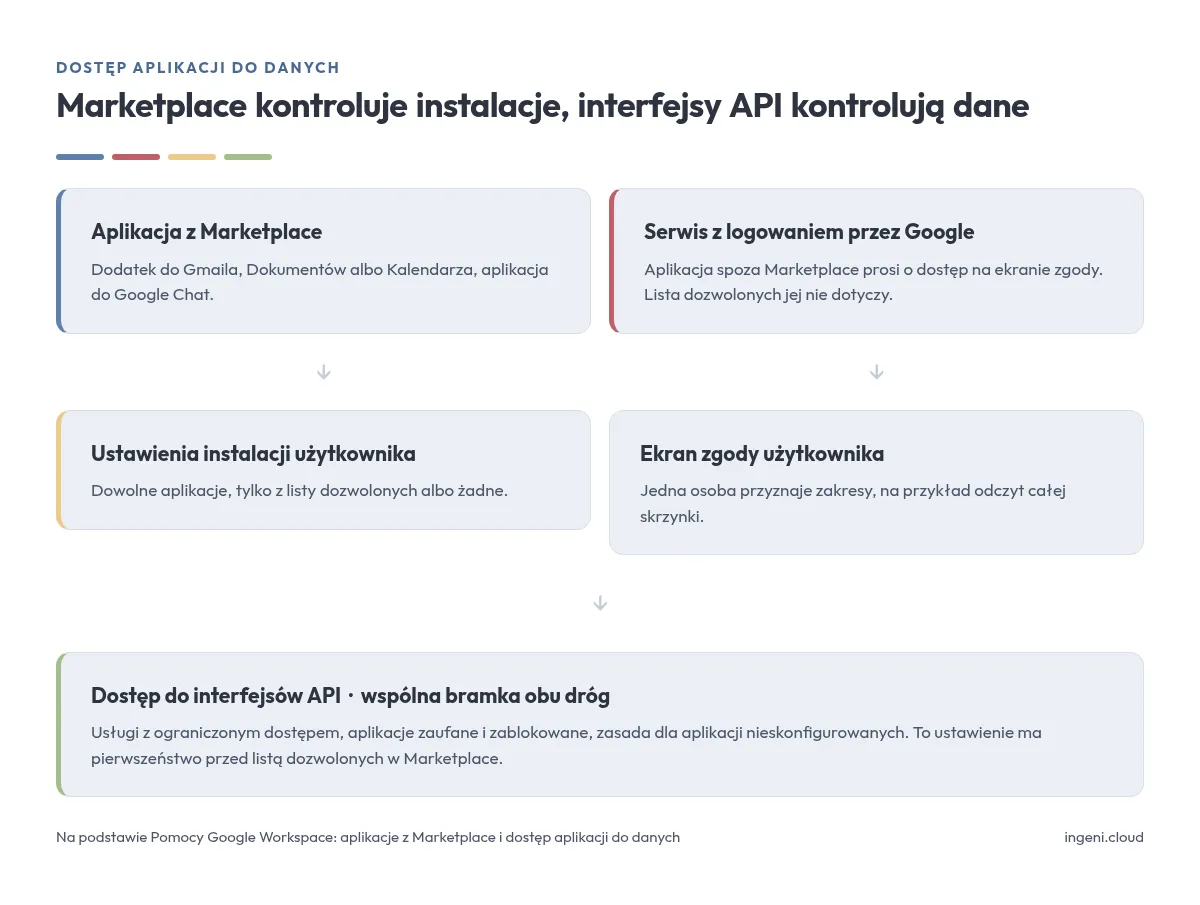
- Aplikacje z Google Workspace Marketplace decydują, co użytkownik może zainstalować ze sklepu Google: dodatki do Gmaila, Dokumentów i Kalendarza oraz aplikacje do Google Chat.
- Dostęp do interfejsów API decyduje, do jakich danych sięga dowolna aplikacja innej firmy korzystająca z autoryzacji OAuth, także taka, której w Marketplace nie ma.
Zamknięcie pierwszego nie zamyka drugiego. Google zaznacza to jednym zdaniem na stronie o liście dozwolonych aplikacji: lista nie uniemożliwia instalowania aplikacji spoza Marketplace. Serwis internetowy z przyciskiem logowania przez Google nie przechodzi przez sklep, więc o tym, czy dostanie dostęp do Gmaila, rozstrzyga wyłącznie drugie ustawienie.
Instalowanie aplikacji z Marketplace
Ścieżka w konsoli: Aplikacje → Aplikacje z Google Workspace Marketplace → Lista aplikacji → Ustawienia instalacji użytkownika. W sekcji „Zarządzaj dostępem do aplikacji” są trzy możliwości: użytkownicy instalują dowolne aplikacje, tylko aplikacje z listy dozwolonych albo żadnych. Przy liście dozwolonych można osobno dopuścić wszystkie aplikacje wewnętrzne, czyli należące do organizacji.
Ustawienie da się zróżnicować dla jednostek organizacyjnych i grup konfiguracyjnych, przy czym grupa ma pierwszeństwo przed jednostką. Zastosowanie zmiany trwa do 24 godzin.
Niezależnie od wybranej opcji administrator może zainstalować aplikację za użytkowników - dla całej organizacji albo dla wybranych jednostek i grup. Instalacja w domenie pomija ekran zgody u użytkowników, więc o zakresie dostępu decyduje wtedy administrator, raz i za wszystkich. Google wymaga do tego zalogowania na konto superadministratora.
Ograniczenia tego ustawienia:
- Zaostrzenie ustawienia odbiera dostęp do aplikacji już zainstalowanych. Usunięcie aplikacji z listy dozwolonych wyłącza ją także u osób, które ją mają, a aplikacja do Google Chat przestaje działać w Chacie.
- Ustawienia Dysku, Google Chat i Kalendarza mają pierwszeństwo. Każda z tych usług ma własne ustawienie dla aplikacji i dodatków innych firm, które zastępuje ustawienie Marketplace.
- Ustawienia interfejsów API mają pierwszeństwo przed listą dozwolonych. Aplikację z listy można zablokować w drugim miejscu.
Dostęp do interfejsów API
Ścieżka w konsoli: Bezpieczeństwo → Dostęp do danych i kontrola nad nimi → Dostęp do interfejsów API. Potrzebne jest uprawnienie administratora Ustawienia usług. Kontrola działa na trzech poziomach.
Usługi Google. Po kliknięciu „Zarządzaj usługami Google” każdej usłudze nadaje się dostęp „Bez ograniczeń” albo „Ograniczone”. Do usługi z ograniczeniem nie dostanie się żadna aplikacja, której administrator nie oznaczył jako zaufanej. Przy Gmailu i Dysku ograniczenie dotyczy zakresów wysokiego ryzyka, których listę publikuje Google: między innymi pełnego dostępu do skrzynki, odczytu i wysyłania poczty, pełnego dostępu do plików i edycji dokumentów. Pole „W przypadku niezaufanych aplikacji zezwól użytkownikom na przyznawanie dostępu do zakresów OAuth, które nie są sklasyfikowane jako zakresy o wysokim ryzyku” zostawia aplikacjom węższy dostęp, na przykład tylko do plików wskazanych przez użytkownika.
Pojedyncze aplikacje. W „Zarządzanie dostępem aplikacji innych firm” aplikację oznacza się jako zaufaną, z dostępem tylko do usług bez ograniczeń albo zablokowaną. Aplikacja zaufana dostaje wszystkie usługi, także ograniczone. Zablokowanie ma pierwszeństwo przed każdą listą dozwolonych.
Aplikacje nieskonfigurowane. Na karcie „Ustawienia” opcja „Nie zezwalaj użytkownikom na dostęp do aplikacji innych firm” blokuje wszystkie zakresy OAuth, łącznie z samym logowaniem przez Google w cudzych serwisach. Aplikacje zaufane i z ograniczonym dostępem działają dalej. Łagodniejsza opcja dopuszcza aplikacje, które potrzebują wyłącznie danych logowania, na przykład adresu e-mail.
Lista aplikacji, które już mają dostęp
Ta sama strona pokazuje dwie listy. „Skonfigurowane aplikacje” to te, którym administrator nadał status. „Aplikacje z dostępem do danych” to wszystko, co autoryzowali użytkownicy, z liczbą osób i usługami, do których aplikacja sięga. Obie listy pobiera się jako plik CSV; wersja dla skonfigurowanych aplikacji zawiera też konkretne zakresy dla każdej usługi.
W firmie, w której nikt nie zajmował się tą sekcją, pierwsza lista pokazuje zero, a druga wszystko, co pracownicy podłączyli przez lata.
Przy każdej aplikacji widać także stan weryfikacji. Weryfikacja to program Google, w którym aplikacje sięgające po wrażliwe dane przechodzą przegląd bezpieczeństwa i prywatności. Google zaznacza, że wiele znanych aplikacji takiej weryfikacji nie ma, więc brak oznaczenia nie przesądza o niczym. Jest za to podstawą pytania do dostawcy, zanim aplikacja zostanie oznaczona jako zaufana.
Kolejność zmian
Dokumentacja podaje skutek wprost: po zmianie usługi na „Ograniczone” wszystkie wcześniej zainstalowane aplikacje, które nie są zaufane, przestają działać, a ich tokeny zostają unieważnione.
W firmie 5-30 osób taką aplikacją bywa integracja, o której nikt nie myśli jako o „aplikacji innej firmy”. Program do podpisu odczytujący załączniki z poczty albo CRM synchronizujący korespondencję z klientami przestaje działać w chwili zmiany. Do ponownego działania potrzebuje statusu zaufanej i nowej autoryzacji, bo poprzedni token już nie istnieje. Ograniczenie Dysku obejmuje przy tym również interfejs Google Forms API, więc dotyka integracji opartych na formularzach.
Kolejność jest więc stała: najpierw lista aplikacji z dostępem do danych i decyzja przy każdej pozycji, potem oznaczenie potrzebnych aplikacji jako zaufanych, a dopiero na końcu ograniczenie usług. Własne aplikacje firmy obejmuje jedno pole „Ufaj aplikacjom wewnętrznym” na karcie „Ustawienia”, bez oznaczania ich po kolei.
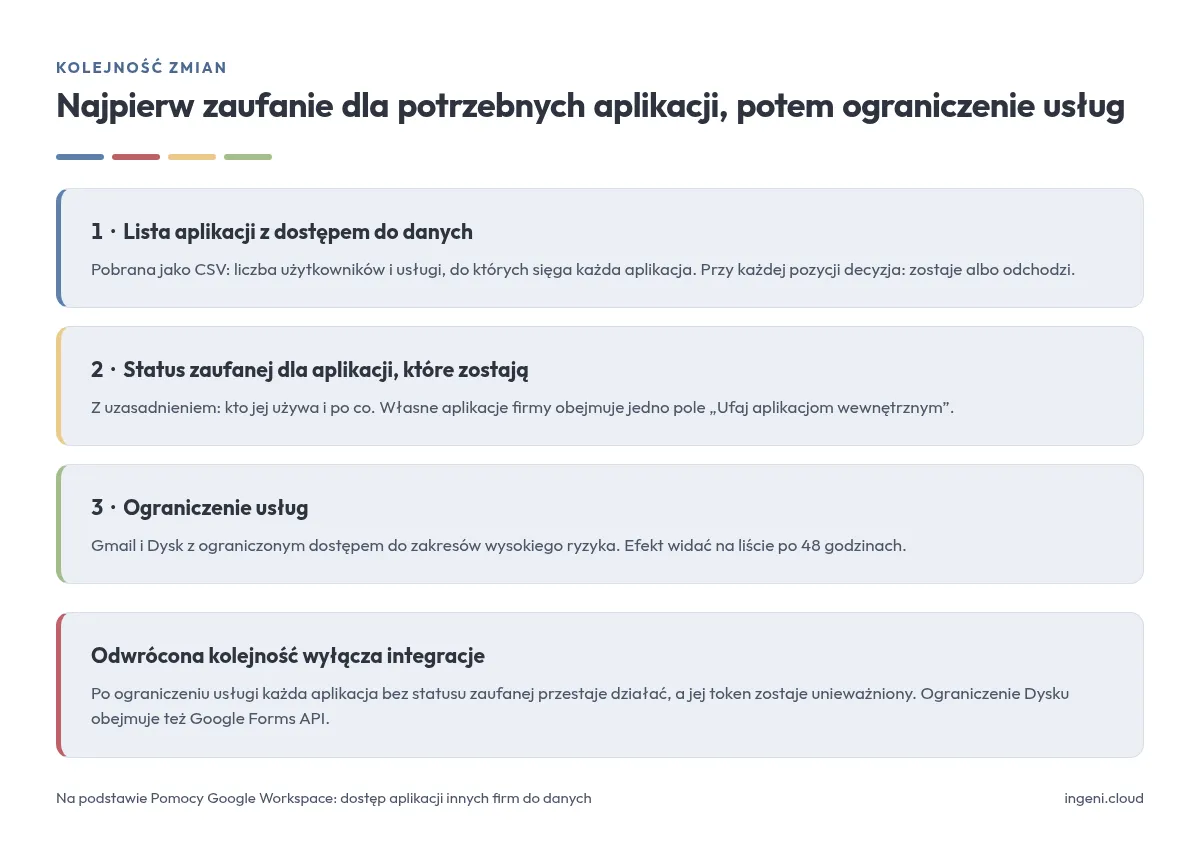
Lista aktualizuje się 48 godzin po przyznaniu albo unieważnieniu tokena, więc efekt zmiany sprawdza się dwa dni później, nie od razu.
Stan docelowy
- Użytkownicy instalują z Marketplace tylko aplikacje z listy dozwolonych.
- Gmail i Dysk mają ograniczony dostęp do zakresów wysokiego ryzyka.
- Aplikacje, z których firma korzysta, są oznaczone jako zaufane i każda ma zapisane uzasadnienie: kto jej używa i po co.
- Aplikacje nieskonfigurowane mają dostęp najwyżej do danych logowania.
- Lista aplikacji z dostępem do danych jest przeglądana okresowo.
Porządkowanie dostępu aplikacji firm trzecich należy do wdrożenia Google Workspace, a w działającym środowisku do jego przeglądu.
Źródła: Google Workspace Updates, 6 października 2026, dostęp aplikacji innych firm do danych Google Workspace, instalowanie aplikacji z Marketplace przez użytkowników, lista dozwolonych aplikacji z Marketplace, instalowanie aplikacji z Marketplace w organizacji.