· Bezpieczeństwo · 6 min czytania
Kto powinien być administratorem Google Workspace w małej firmie
Jedno konto super administratora używane na co dzień to najczęstszy układ w małych firmach. Jak rozłożyć role, konta usługowe i terminy wygaśnięcia.
W małej firmie administratorem Google Workspace jest zwykle ten, kto zakładał domenę: właściciel, najbardziej techniczna osoba w zespole albo zewnętrzny informatyk, który prowadził migrację. Najczęściej jest to jedno konto z pełnymi uprawnieniami, używane codziennie do poczty i dokumentów.
Google publikuje osobną listę kontrolną bezpieczeństwa dla organizacji od 1 do 100 użytkowników - nie jest to materiał dla korporacji przepisany w dół. Trzy jej zalecenia dotyczą wprost takiego układu i w typowej firmie żadne nie jest spełnione.
Dwa konta super administratora, u dwóch osób
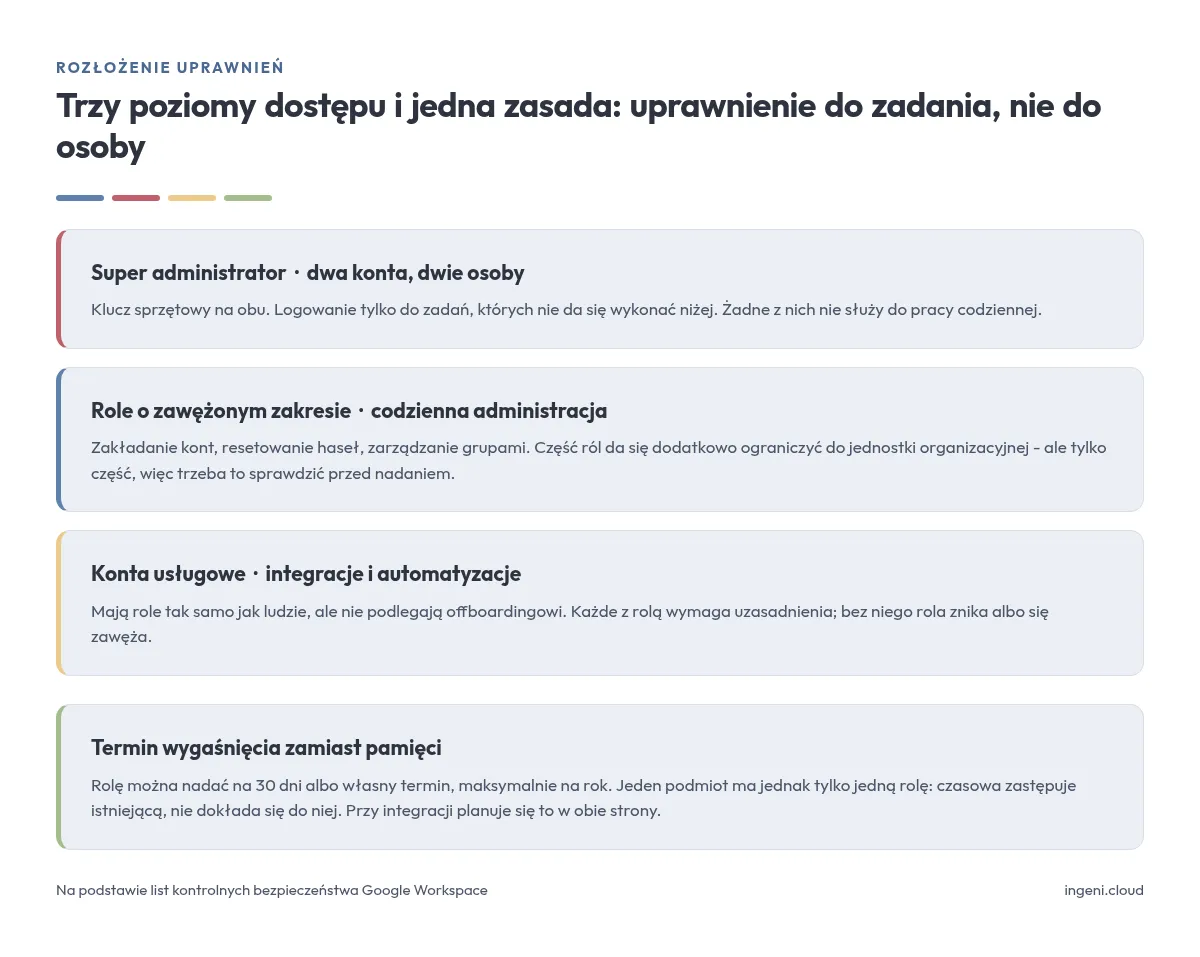
Google zaleca, żeby firma miała więcej niż jedno konto super administratora i żeby każde prowadziła inna osoba. Powód podaje wprost: gdy konto główne zostanie utracone albo przejęte, zapasowe pozwala wykonać krytyczne zadania w czasie odzyskiwania tamtego.
Ryzyko przy jednym koncie jest konkretne. Utrata drugiego składnika logowania blokuje administrację całej domeny - zakładanie i odbieranie kont, resetowanie haseł, dostęp do danych po odchodzącym pracowniku - do zakończenia procedury odzyskiwania po stronie Google. Firma nie ma tu żadnego obejścia i nie ma wpływu na czas.
Dwa nie znaczy pięć. Konta super administratora są w organizacji celem o najwyższej wartości, więc ich liczbę trzyma się na minimum wynikającym z ciągłości działania. Google zaleca dla nich klucze bezpieczeństwa, czyli sprzętowy drugi składnik logowania odporny na phishing.
Przypadek firmy bez drugiej zaufanej osoby. W zespole pięcio- czy sześcioosobowym często nie ma nikogo, komu właściciel chce dać pełne uprawnienia, a konsolę prowadzi zewnętrzny dostawca IT. Zapasowe konto super administratora zakłada się wtedy na właściciela: nieużywane na co dzień, zabezpieczone kluczem sprzętowym przechowywanym poza biurem. Dostawca pracuje na własnym koncie, które można odebrać w dowolnym momencie bez utraty kontroli nad domeną. Bez tego rozdzielenia zakończenie współpracy z dostawcą i utrata dostępu do firmy są tym samym zdarzeniem.
Konto super administratora nie jest kontem do pracy
Drugie zalecenie jest równie jednoznaczne: super administrator loguje się do konkretnego zadania i wylogowuje po nim, a codzienną pracę administracyjną prowadzi się na koncie z ograniczoną rolą.
W praktyce oznacza to dwa konta dla tej samej osoby. Robocze - poczta, kalendarz, dokumenty. Administracyjne - używane wyłącznie do zadań, których nie da się wykonać z rolą zawężoną.
Powodem jest różnica powierzchni ataku. Konto robocze odbiera pocztę z zewnątrz i to na nie trafiają załączniki oraz linki, więc jest najbardziej wystawionym kontem w firmie. Konto super administratora może wyłączyć weryfikację dwuetapową w całej domenie, zmienić routing poczty, nadać dowolne uprawnienia i sięgnąć do danych każdego pracownika. Połączone w jedno, udostępniają możliwości drugiego przez powierzchnię pierwszego.
Codzienna administracja - zakładanie kont nowym pracownikom, resetowanie haseł, zarządzanie grupami - mieści się w rolach o zawężonym zakresie i super administratora nie wymaga. Realnie pełnych uprawnień używa się w firmie tej wielkości kilka razy w miesiącu.
Role wbudowane i granice ich zakresu
Między super administratorem a brakiem uprawnień jest zestaw gotowych ról o zawężonym zakresie. Dokumentacja Google wymienia między innymi User Management Admin, Groups Editor i Groups Reader.
W małej firmie przekłada się to dość prosto. Osoba prowadząca biuro, która zakłada konta nowym pracownikom i resetuje hasła, potrzebuje roli zarządzania użytkownikami i niczego więcej. Osoba pilnująca porządku w grupach - roli ograniczonej do grup. Argument „damy pełne uprawnienia, bo i tak się zna” jest wygodny dokładnie raz: przy nadawaniu.
Role przypisuje się użytkownikom, grupom zabezpieczeń oraz kontom usługowym. Grupy dynamiczne nie są obsługiwane.
Część ról można dodatkowo zawęzić do jednostki organizacyjnej. Opcja edycji przy pozycji „Wszystkie jednostki organizacyjne” pojawia się wyłącznie przy rolach, które zawężanie wspierają - pozostałe działają zawsze na całej domenie. To trzeba sprawdzić przed nadaniem roli, nie po.
Limity są wysokie: do 1000 przypisań ról łącznie i najwyżej 250 grup. Dla firmy tej wielkości nieosiągalne, ale mają znaczenie, jeśli delegację projektuje się przez grupy, bo grupy liczą się osobno.
Google przewiduje także warunki bezpieczeństwa nakładane na role. Pozwalają oddzielić administratorów uprawnionych do grup zabezpieczeń od tych, którzy obsługują pozostałe grupy - przydatne wtedy, gdy grupy sterują dostępem do danych, a nie tylko rozsyłaniem poczty.
Konta usługowe mają role tak samo jak ludzie
Konto usługowe obsługujące integrację - synchronizację danych, generowanie dokumentów, skrypt w Apps Script, przepływ w n8n - może mieć rolę administratora na tych samych zasadach co użytkownik. Różnica polega na tym, że nie podlega offboardingowi. Nie odchodzi z firmy, nie kończy projektu i nie trafia na żadną listę do przeglądu.
Typowa sytuacja wygląda tak: konto założone trzy lata temu do jednorazowego importu danych dostało szeroką rolę, bo tak było szybciej, i ma ją do dziś. Nikt o nim nie pamięta, dopóki nie pojawi się audyt albo incydent.
Inwentaryzacja jest jednorazowa i sprowadza się do dwóch kolumn: konto usługowe i uzasadnienie roli. Pozycje bez uzasadnienia tracą rolę albo dostają węższą. Trudniejsza jest druga kolumna, nie pierwsza.
Rola z terminem wygaśnięcia
Od września rolę administratora można nadać z terminem - użytkownikowi, grupie albo kontu usługowemu. Do wyboru są okresy gotowe, na przykład 30 dni, albo własna data i godzina, maksymalnie na rok. Po upływie terminu rola jest odbierana automatycznie. Termin ustawia się przy nadawaniu albo później, z menu działań przy wpisie administratora. Funkcja działa we wszystkich edycjach Workspace.
Domyka to najsłabszy punkt całego układu: uprawnienie nadane na czas jednego zadania, o którego odebraniu nikt później nie pamięta. Naturalne zastosowania to podwykonawca na czas projektu, zastępstwo na urlop i konto usługowe zakładane do migracji.
Dwa ograniczenia mają znaczenie przy projektowaniu:
- Jeden podmiot, jedna rola - nawet gdy terminy są różne. Rola czasowa nie dokłada się do istniejącej, tylko ją zastępuje.
- Konta podstawowego administratora nie można objąć rolą wygasającą.
Pierwsze dotyczy przede wszystkim integracji. Konto usługowe pracujące na własnej roli, któremu podmieniono ją na rolę czasową, po wygaśnięciu zostaje bez żadnej - i integracja przestaje działać w momencie, którego nikt nie zaplanował. Podniesienie uprawnień integracji planuje się więc w obie strony: rola na czas zadania i rola przywracana po nim.
Stan docelowy
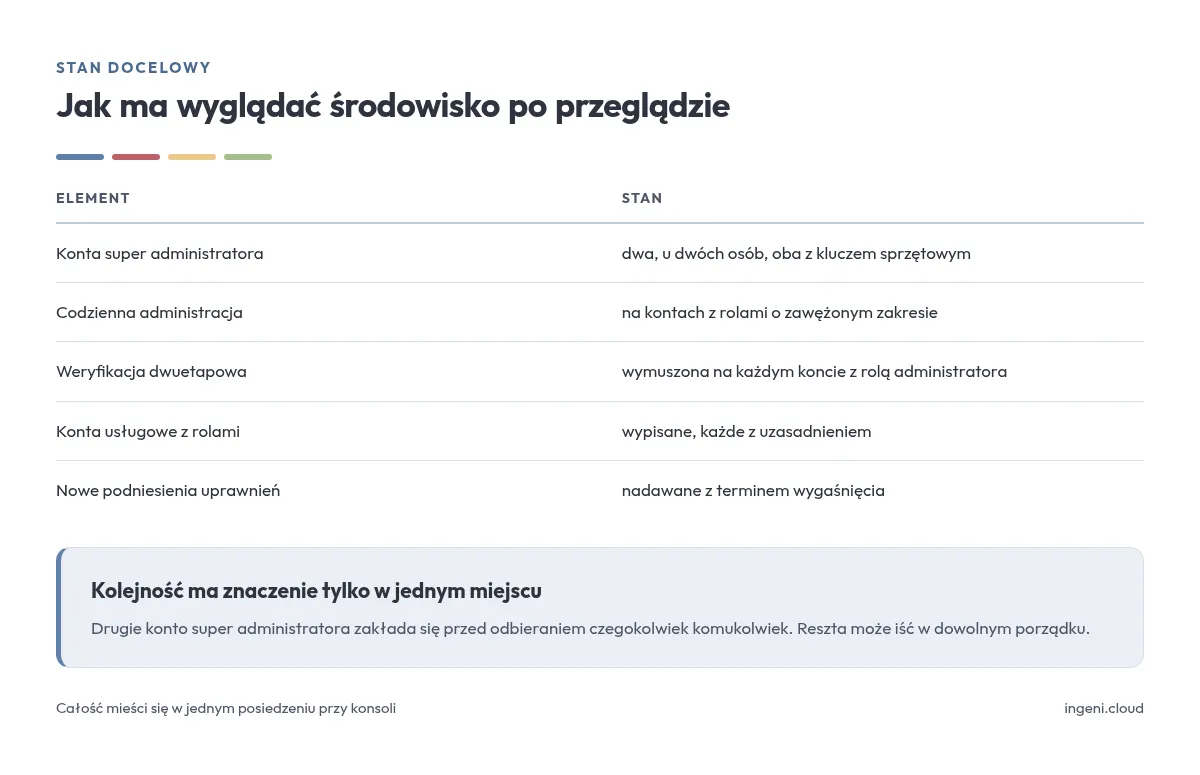
- Dwa konta super administratora, u dwóch osób, oba z kluczem sprzętowym, żadne nieużywane do pracy codziennej.
- Codzienna administracja na kontach z rolami o zawężonym zakresie.
- Wymuszona weryfikacja dwuetapowa na każdym koncie z jakąkolwiek rolą administratora.
- Lista kont usługowych z rolami, każda pozycja z uzasadnieniem.
- Każde nowe podniesienie uprawnień nadawane z terminem.
Kolejność ma znaczenie tylko w jednym miejscu: drugie konto super administratora zakłada się przed odbieraniem czegokolwiek komukolwiek. Reszta może iść w dowolnym porządku.
Dziennik audytu konsoli administracyjnej rejestruje każde wykonane w niej działanie: kto, kiedy i z jakiego adresu IP. Google umieszcza go na liście kontrolnej dla organizacji powyżej 100 użytkowników, ale dostępny jest niezależnie od wielkości firmy i pozostaje jedynym źródłem odpowiedzi na pytanie, kto zmienił ustawienie.
Całość mieści się w jednym posiedzeniu przy konsoli. Brak tych ustawień ujawnia się zwykle w jednym z dwóch momentów: kiedy trzeba komuś pilnie odebrać dostęp albo kiedy trzeba go komuś pilnie przywrócić.
Porządkowanie uprawnień jest częścią wdrożenia Google Workspace; w istniejącym środowisku przeprowadza się je jako osobny przegląd.
Źródła: listy kontrolne bezpieczeństwa Google Workspace dla organizacji 1-100 oraz 100+ użytkowników, dokumentacja przypisywania ról administratora i ról z terminem wygaśnięcia, zapowiedź z 23 września 2026.